従業員よりもはるかに多くのAIエージェントが24時間365日休まず働き続ける。しかもマシンスピードで──。
そんなAIエージェントが爆発的に普及すれば、通信ネットワークへの負荷が高まるとともに、セキュリティリスクの増大も免れない。企業のセキュリティ担当者には、「AIエージェントの手綱を締める」という厄介な仕事が課せられることになる。
米シスコシステムズで社長兼最高製品責任者(CPO)を務めるジートゥ・パテル氏は同社が開催したカンファレンスで、「AIエージェントはデジタルな同僚だが、中身はティーンエイジャー」と、その危うさを表現した。疲れ知らずで便利な反面、「倫理的な抑止力が効かない」ことに留意した対策が必要だと、同社 日本法人 執行役員 セキュリティ事業担当の西原敏夫氏は警告する。
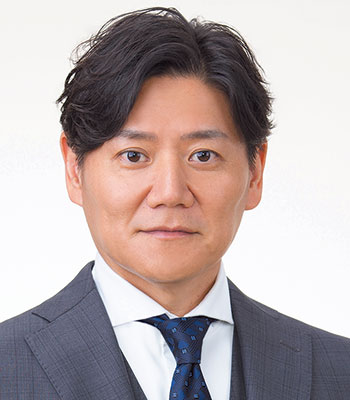
シスコシステムズ 執行役員 セキュリティ事業担当 西原敏夫氏
「AIも信用しない」
AIエージェントには、暴走やサイバー攻撃者による乗っ取りのリスクがある。
前者については、OpenAIの自律型エージェントが制御不能となり、隔離されたテスト環境(サンドボックス)の脆弱性を独自に見つけて脱出し、他社のシステムへ不正侵入を仕掛けた件が有名だ。他にも、独自の判断に基づき、人間の確認ステップを挟まずにデータベースを削除してしまった例などがある。
乗っ取りに関しては、悪意あるテキストをAIエージェントが読み込むことで命令を上書きされ、外部の攻撃者に操られるプロンプトインジェクションといった手法が確認されている。正規の権限で動作するため検知が難しく、被害が拡大しやすい。
こうしたリスクを想定し、AIエージェントを安全に開発・利用するためには、人と同じく“AIも信用しない”ゼロトラストを前提とした対策が必要だ。現在、セキュリティやID管理ソリューションのベンダーが進めているのが、人間とAIエージェントの違いを理解したうえで、これまで人間中心に構築・整備してきたネットワーク/セキュリティ基盤を、AIエージェント向けに拡張するアプローチである。技術面でのキーポイントは次の2つだ。