非人間IDを管理・認証
1つが、激増が予想される「非人間アイデンティティ(NHI:Non-Human Identities)」の管理・認証である。
企業が運用するID管理基盤はこれまでも、APIキーやサービスアカウント、OAuthトークンなどで人間以外の機械を認証してきた。
AIエージェントの普及によって、この基盤の再設計が必要になる。
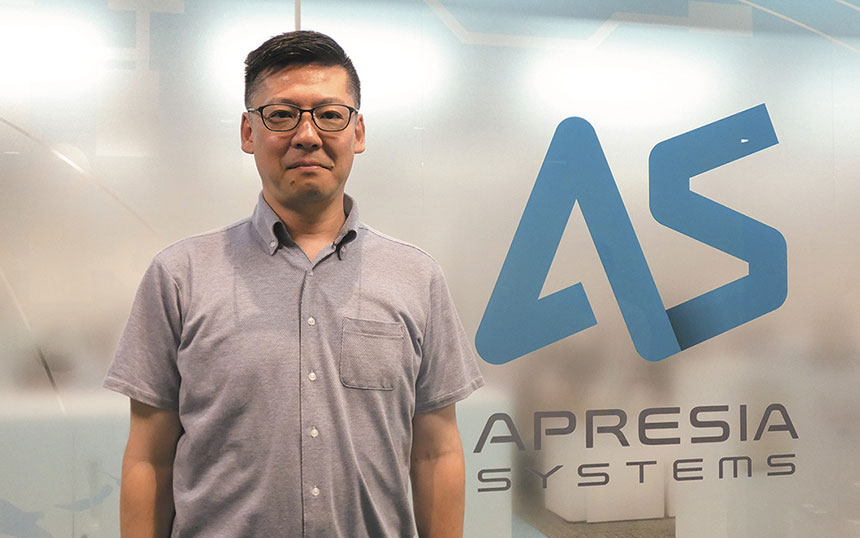
管理・認証すべきID数の激増に加えて、倫理的ブレーキの不在というAIエージェントの特性、そしてマルチエージェント環境での委任の多段化によって、従来のNHI管理・認証の枠組みでは対応が難しくなる。ネットワンシステムズ ビジネス開発本部 応用技術部 クラウドアプリケーションチーム エキスパートの渥美淳一氏は、「人間は権限を持っていても倫理観や物理的な限界(睡眠など)があるが、AIエージェントは権限をフル活用して24時間365日マシンスピードで動き続けるため、管理の重みが全く異なる」と忠告する。
もう1つが、アクセス制御に加え、行動そのものを制御する「アクション制御」だ。
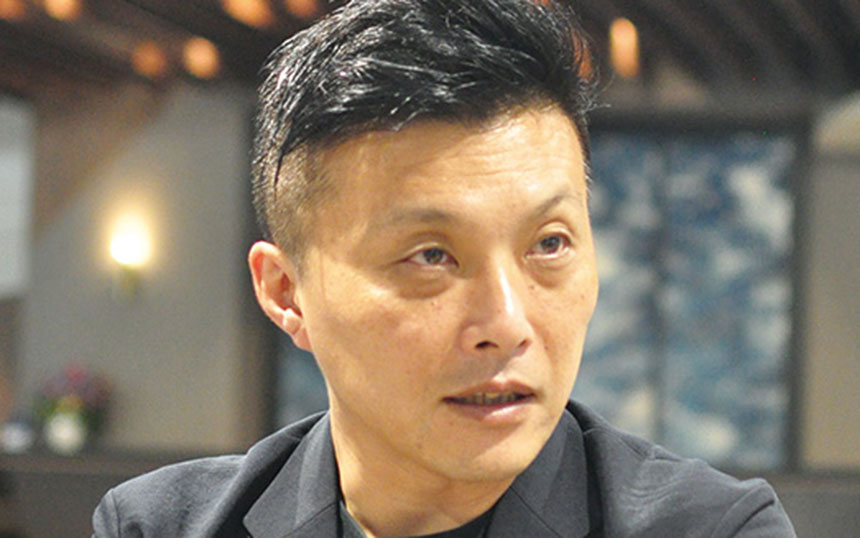
「人間の場合は、接続を許可するアクセス制御でよかったが、AIエージェントには倫理的なブレーキが効かないので、アクセス後に何でもやってしまう。行動そのものを監視・制御するアクション制御が必要だ」と西原氏。求められるのは、多数のAIエージェントの振る舞いをリアルタイムに可視化し制御する仕組みだ。必要に応じて強制停止するキルスイッチも重要になる。人間に対しても操作内容の可視化・制御は必要だが、マシンスピードで24時間365日稼働するAIエージェントでは、その重要性とリアルタイム性が格段に高まる。
ポイントは“誰の代わりか”
AIエージェントのIDは、人間のIDと紐づけることが基本となる。ID管理ソリューションを提供するOktaJapanで日本担当 フィールドCTOを務める井坂源樹氏は、「人のIDと紐づけることで、誰がどのAIエージェントを使い、そのAIエージェントがどのリソースにどの範囲でアクセスできるかを一元的にコントロールする」と話す。これにより、AIエージェントの監視と適切な権限設定が可能になる。
Okta Japan 日本担当 フィールドCTO 井坂源樹氏
具体的に、どのような形でAIエージェントのIDを認証・認可するのか。図表1は、Oktaの例だ。ユーザーIDとAIエージェントIDを同一ディレクトリで管理し、OpenID Connectでユーザー認証する。そのうえで、その認証情報を基に、接続先ごとにAIエージェントに許可する操作の範囲を限定する。
図表1 OktaによるAIエージェントの認証・認可の連携イメージ
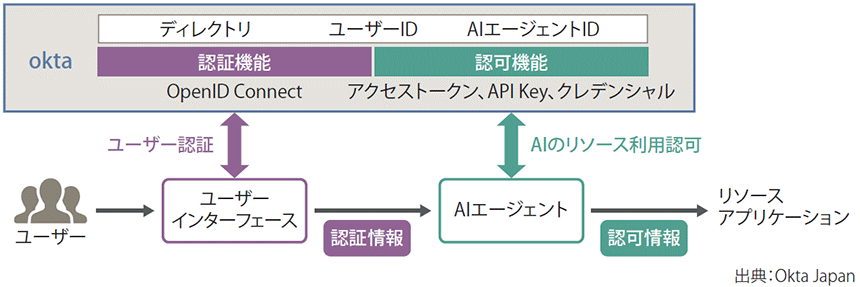
ユーザーの身元とAIエージェントの身元をそれぞれ検証し、誰がどのエージェントに何を依頼したかを結びつけることで追跡性を確保。なりすましを防止する。
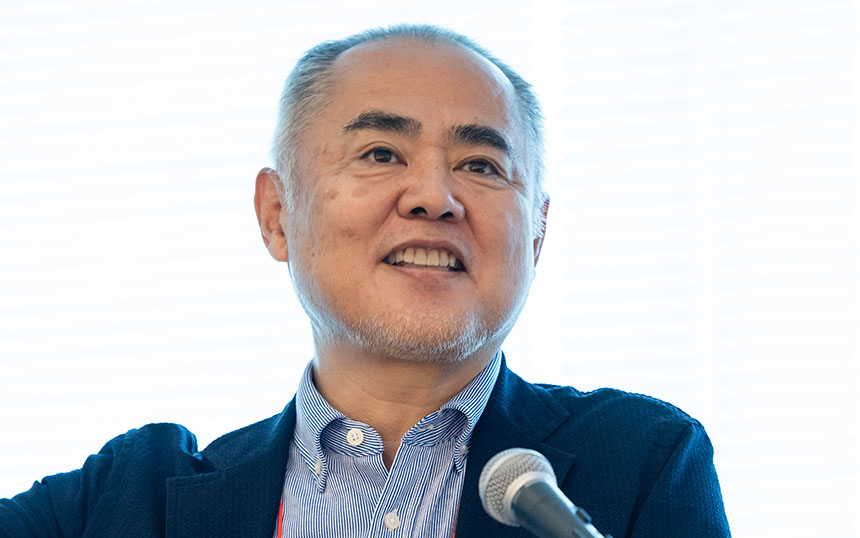
ここで重要なのは、AIエージェントはあくまで“代理人”であるということだ。「誰の依頼で、どの範囲の仕事を代行しているのかというユーザーのコンテキスト(文脈)を維持することが重要だ」とシスコシステムズ 執行役員 ネットワーク事業担当の高橋敦氏は指摘する。接続認可に当たってはIDだけでなく、使用するトークン、接続先のAPIやサービス、接続先ごとの権限を管理することがポイントとなる。