「通信の意図」を読む
人間に対するそれとは異なる、こうしたアクション制御を適切に行うために重要なのが、「通信の意図」を読み取ることだ。「レイヤー7レベルで通信のコンテキストを読み取る。可観測性を上げていかないとリスクはつかみづらい」と話すのは、ネットワンシステムズ クラウドアプリケーションチーム エキスパートの松尾咲季氏だ。
例えば、企業の外から内への通信に比べて、「内から外は、正規の通信と不正な通信の見分けがつきにくい。通信のログだけを見ても、正規のエージェントが正規の目的に沿って行っているのか、乗っ取られてデータを持ち出しているのか判別するのは非常に難しい」。
この通信の可視化とアクション制御を実行するためのセキュリティソリューションも徐々に充実してきている。AIモデルとアプリケーションの間で、AIトラフィックを統制する「AIゲートウェイ」という製品ジャンルだ。「LLMプロキシ」とも呼ばれる。
人間の行動を可視化・制御してきた従来のセキュリティゲートウェイとの違いは、ひと言で言えば、監視・保護する対象が広くなることだ。
従来のセキュリティツールは、通信トラフィックと通信を行う端末・ユーザーを監視対象としてきたのに対し、AIエージェントの攻撃対象領域はより広い。AIエージェントのスキル(プラグイン)、接続するMCPサーバー、他エージェントとの通信、そしてAIエージェントが生成したコードもアタックサーフェスとなる。
図表3は、シスコが2026年3月に発表したオープンソースのフレームワーク「DefenseClaw」の主要コンポーネントだ。上記4つを監視・解析する機能を備える。
図表3 AIエージェント監視の例(Cisco DefenseClawの主要コンポーネント)
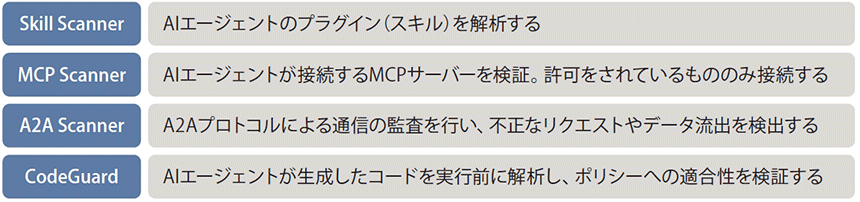
これらを用いて、AIエージェントの通信や外部ツールとの連携に悪意がないかを監視する。
新技術でマシンスピードの防御
AIエージェントの監視・制御においてもう1つ留意すべき点は、“AIの速さ”に対抗することだ。マシンスピードの防御を実現する新たな機能/製品も続々登場してきている。企業のセキュリティ担当者はこうした市場動向にも目を向けておかねばならない。
AIセキュリティポスチャ管理(AISPM)は、企業・組織内のAIモデル、トレーニングデータ、ライブラリ等を自動的に可視化する。シャドーAIの検出や、設定ミス・過剰権限設定の特定、リスク・脆弱性分析などの機能も備える。パロアルトネットワークスやゼットスケーラー、クラウドストライクらが提供を始めている。
AIランタイムディフェンスは、稼働中のAIエージェントやモデルの入出力をリアルタイムに監視し、事前の脆弱性診断では防げないプロンプトインジェクションや機密情報の流出をその場で検知・ブロックする動的セキュリティ技術だ。フォーティネットが「FortiAI Gate」で、シスコも「CiscoAI Defense」でこれを提供している。
AIを監視するAI
より先進的なテクノロジーが「ガーディアンエージェント」だ。AIが生成する出力やコンテンツをチェックして不適切な内容を防いだり、AIの行動を追跡して異常やリスクを検知したりといった働きをする「AIを監視するAI」だ。危険な行動や権限逸脱の兆候があれば、その処理をブロックする。
図表4 ガーディアンエージェントのイメージ
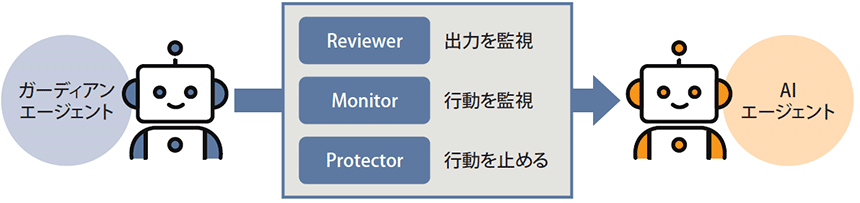
ガーディアンエージェントはガートナーが提唱した概念であり、同社は2030年までにエージェント型AI市場の10~15%を占めると予測している。AIの暴走や不正アクセス、意図しないデータの流出といったリスクへの懸念が高まるなか、その注目も高まっている。
例えば、医療分野では、カルテの要約や患者への案内を行うAIエージェントがハルシネーションや不適切な用語を使用することを防ぐために使う。金融業界や経理部門でも、誤った財務レポートを生成したり、不正な取引を自律承認してしまうといったリスクへの対策として有効だ。
人間では追いつけないミリ秒単位の超高速なAIの動作に対し、「AIの番人」としてセキュリティとガバナンスを効かせる役割が期待されている。
[月刊テレコミュニケーション 2026年9月号の記事を再構成]