「国家支援型サイバー攻撃グループの台頭から数年、さらにフロンティアAIモデル等の悪用によるサイバー攻撃の効率化・高速化が激しさを増し、国内外の重要インフラが実際に攻撃に遭っています。日本の通信事業者も決して対岸の火事ではありません」
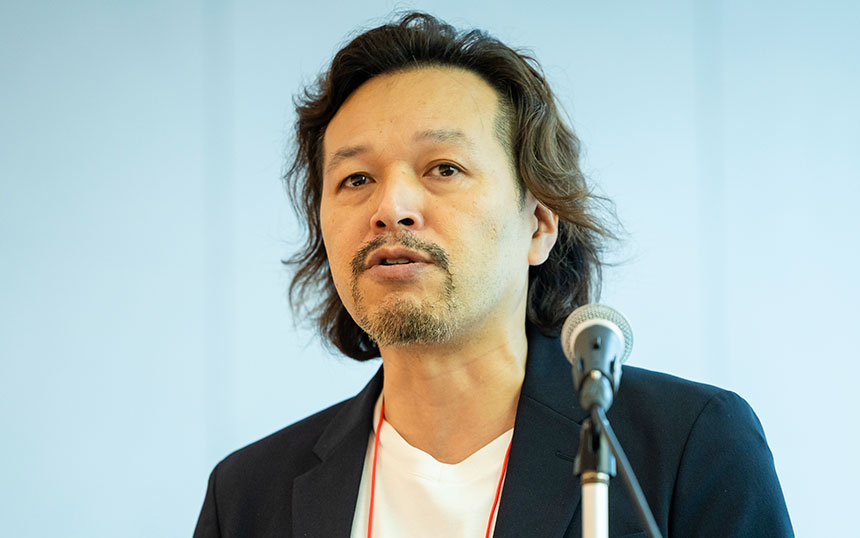
こう指摘するのは、シスコシステムズ 情報通信事業 ソリューションズエンジニアリング本部 プリンシパル ソリューションズ エンジニアの文字勇氏だ。
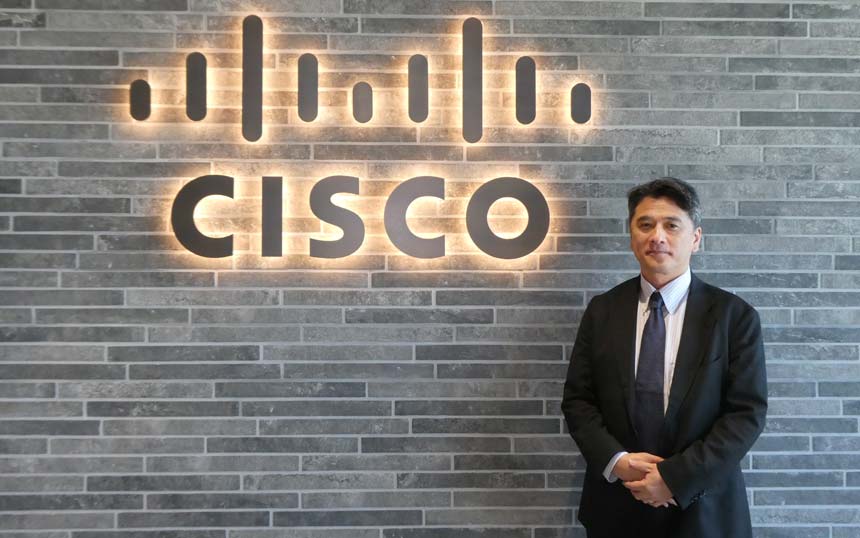
シスコシステムズ 情報通信事業 ソリューションズエンジニアリング本部 プリンシパル ソリューションズ エンジニア 文字勇氏
例えば、中国政府との関係が指摘されるサイバー攻撃グループ「Volt Typhoon」や「Salt Typhoon」が、米国の重要インフラに不正侵入し、長期間にわたってアクセスを維持しようとしていた痕跡が確認されている。フロンティアAIが登場した今、こうしたサイバー攻撃の脅威はさらに高まっていると文字氏は警告する。
高度化・巧妙化するサイバー攻撃、脆弱性対策は待ったなし
フロンティアAIの際立った能力はサイバー攻撃にも悪用され始めており、AIを使って脆弱性を探索し、攻撃コードの生成・実行までを自動化する攻撃者も現れ始めている。フロンティアAIの悪用により、サイバー攻撃のサイクルは急速に高速化している。
脆弱性が見つかった場合、パッチの適用やソフトウェアの更新、あるいは古い世代のハードウェアの交換といった対策が必要になる。だが、脆弱性が見つかったからといってすぐに対策を実施できるわけではない。対策の検証や準備等に一定の時間を要するため、その間は脆弱性を抱えたまま運用を続けることになる。
パッチ適用等に伴い、通信インフラやサービスを一時停止しなければならない場合もある。一方で、通信サービスを利用するユーザー企業のシステム運用との調整も常に必要なため、夜間のメンテナンスウィンドウ(計画作業時間帯)を頻繁に確保するのも難しい。
さらに通信事業者は、競争力の源泉や新たな収益を生み出す新規事業に投資しながら、サービスを常時運用・維持する重要な責務を負っている。新規事業への投資が優先され、既存インフラを構成する機器やOSのアップグレードが後回しになり、脆弱性やサポート終了の機器が残ってしまうおそれも否定できない。止められない重要な社会インフラを担う通信事業者が長年抱えるジレンマでもあり、技術負債として積み重なった脆弱性リスクは高まる一方である。
このように環境が変化する中、通信事業者に求められるのは「高いレジリエンシー」を備えた通信インフラへの転換だ。脆弱性が見つかった際に迅速に対処できる運用体制やインフラを整え、場合によってはシステムを止めてでも対策を講じられるようにしておく必要がある。
とはいえ、こうした運用体制やインフラを短期間で整備するのは容易ではない。そこでシスコが提案するのが、「Live Protect」だ。