AIエージェントのライフ管理
井坂氏は、AIエージェントが企業システムに接続する際の課題として、シャドーコネクション(管理外の接続)、過剰な権限付与を挙げた。特に、AIエージェントが連鎖してタスクを実行する場合、途中のAIエージェントが誰のために動いているかが識別できなくなり、適切な権限管理が困難になることを懸念する。その結果、「過剰なアクセス権が付与されるか、逆に権限が不足して効果が出ないかのどちらかになってしまう」。
一方、人に紐付かない自律型エージェントも想定される。この場合は、AIエージェント自体にクレデンシャル(パスワードや秘密鍵)を持たせることで、機械として認証し、あらかじめ定義された権限の範囲で他のAIエージェントやリソースにアクセスさせることができるという。
こうした管理を膨大な数のAIエージェントに行うのは、人手では不可能だ。鍵となるのがライフサイクル管理の自動化である。井坂氏は、「可視化・登録・制御・統制」というステップでの導入を勧める(図表2)。
図表2 Okta for AI Agentによるライフサイクル全体の保護
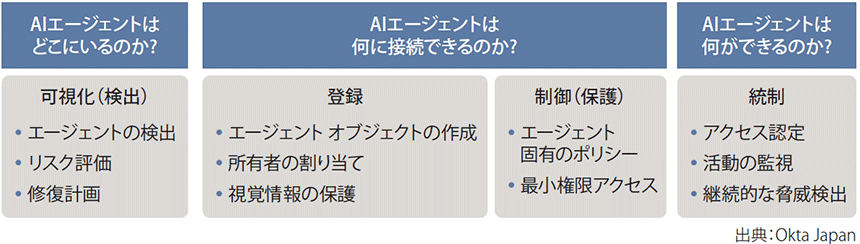
可視化・登録に当たっては、管理者が把握していないシャドーエージェントの検出も重要だ。エンドポイントを監視・保護するEDR(Endpoint Detection and Response)やSASEとID管理基盤の連携が有効であり、OktaはEDRベンダーのクラウドストライクとの連携を進めている。
次に、「何に接続できるか」「何ができるか」を設定し、監視する。具体的には、ID管理への登録、所有者の割り当て、AIエージェント固有のポリシーと権限設定、そして活動の監視と脅威検出を継続的に行う。
新標準プロトコル「XAA」の狙い
今後、業務アプリケーションやクラウドサービスへ接続し、操作する主体は徐々に人からAIエージェントへと移っていくことが考えられる。
そこで注目すべき動きとして、認証操作を自動化し、かつ、これまでアプリ/サービス側で個別に行われていた認可(操作の許可)の管理を、Microsoft Entra IDやOkta等のID基盤へ移行・集約する流れが出てきた。Oktaが提唱し、IETFでドラフトとして採択された標準プロトコル「Cross App Access(XAA)」だ。アンソロピックのClaudeなどで採用が進んでいる。
XAAの利点は幅広い。
AIエージェントとアプリケーション、アプリケーション間の接続をIDプロバイダーの管理下に移すことで、企業は中央集権的なAIエージェントの可視化・管理が可能になる。ID管理基盤からAIエージェントの接続先と認可を一元管理することで、アプリに接続するたびに人間が同意を求められる煩わしさからも解放される。多数のAIエージェントが各アプリに接続し、操作するたびにユーザーが同意・承認を求められていては作業効率が削がれるだけでなく、人間側が“同意疲れ”に陥り、安易にクリックしてしまうリスクが高まる。
複数のAIエージェントが連鎖するマルチエージェントの管理の効率化にも寄与する。最初のユーザー認証から、エージェントAがエージェントBを呼び出す際に、トークンを交換・連鎖させることで、「誰の代理で動いているか」という身元と権限が最終的なリソースまで適切に引き継がれる。
このXAAについては前述のアンソロピックのほか、Canva、Zoom、Slack、Datadog、Keycard、クラウドフレア、VS Codeなど25社以上が早期導入企業に名を連ねており、エコシステム拡大が期待される。
最小権限とHITLが鍵
次に、AIエージェントの「アクション制御」について見ていこう。
西原氏が強調するポイントは次の2つ。人間以上に厳しい権限管理と、「通信の“意図”を読み取る」ことだ。
IDは人間に紐づけて管理するとしても、「人間が持っている権限をそのまま与えるべきではない。最小権限に絞り込む」(同氏)ことが、アクション制御の根幹となる。人間のような物理的・能力的な限界がないAIエージェントは、過剰な権限を与えれば、それを100%使いこなしてしまう。
また、高額決済やデータの全削除といった特定の重要な操作を実行する際には、必ず人間の承認を求める「ヒューマンインザループ(HITL)」の仕組みをアクション制御の一環として組み込むことが推奨される。そして、リスクを検知した際にAIエージェントを強制停止したり、発行済みトークンを即座に無効化したりする「キルスイッチ」機能は、万が一の際の最終的な防波堤となる。
ガバナンスの観点では「説明責任」の確保も重要な要素となる。問題が生じた場合、「AIエージェントが勝手にやった」では済まされない。誰の代理でどのようなアクションが実行されたのかをログとして残し、一元的に管理する仕組みが企業のガバナンスにおいて不可欠だ。