「高い壁を作った正面玄関ではなく、サービスの弱点、つまり、壁の低いところや壁が崩れかかっているところを探して乗り越えようとする。最近の傾向には、そうしたAIエージェントの性質がよく表れている」
アカマイ・テクノロジーズが2026年11月6日に開いたオンラインブリーフィングで、エバンジェリストの中西一博氏は相次ぐ不正アクセス、サイバー攻撃の特徴をこう整理した。
アカマイ・テクノロジーズ マーケティング本部 シニアプロダクトマーケティングマネージャー&エバンジェリスト 中西一博氏
同氏がまず指摘したのが、「APIを狙う攻撃」が目立つ一方で、ランサムウェアや不正ログインといった従来型の攻撃も継続して起きている点だ。攻撃が高速に繰り返される昨今の傾向から、AIエージェントが攻撃の自動化に組み込まれている可能性が高いと指摘した。
また、標的については、CMSや会員管理用の業務システムといった、インターネットに面していながら十分に保護されていないシステムが狙われる傾向があるという。「特に最近の攻撃では、APIサーバーの不備や脆弱性を悪用するかたちで、大規模な漏えい被害を起こしている」
攻撃側AIの進化は何を変えたのか
攻撃側は具体的にAIをどう使っているのか。
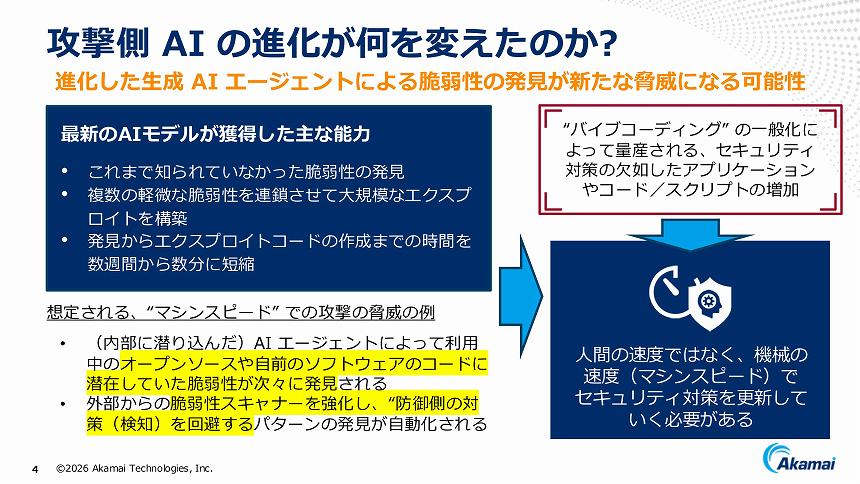
AIエージェントによる攻撃側の進化
最新のAIモデルは、探索の自動化によって未知の脆弱性を発見する。最近話題となったPHPの脆弱性もAIが発見したものと言われているが、中西氏によれば、脅威はそれだけではない。「単体では軽微な脆弱性も、AIエージェントがそれらを複数組み合わせて攻撃する道筋を割り出してしまう。これが新たな脅威になっている」。発見からエクスプロイトコード作成までの時間も、従来の数週間から数分に縮まったという。
コストも劇的に下がっている。中西氏は、セキュリティ企業の米Gambit Securityの報告を紹介した。攻撃者が短い指示を出すだけで、複数のオープンソースのAIエージェントが数百のオンラインショップを攻撃し、少なくとも27社に侵入したという。スキャンにかかったAI利用料は1社平均25.46ドルだった。