アカマイが推奨する「4層防御」
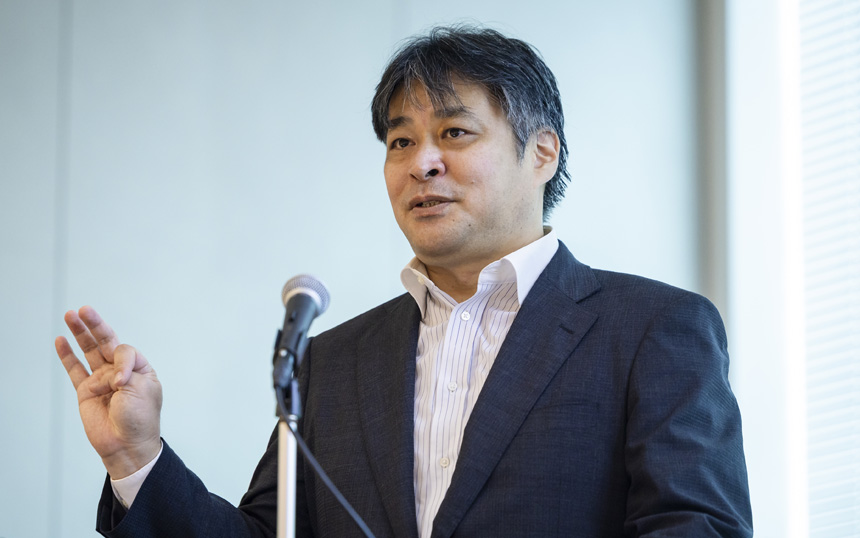
AIを活用した攻撃に対抗するには、「基本対策の徹底」「多層防御」、そして「対処から予防的対策へのシフト」がこれまで以上に重要になると中西氏は話した。偵察から攻撃、侵害、遠隔操作、目的の実行といった各段階で可視化して止めるために、(1)Bot対策、(2)WAF(Web Application Firewall)によるWebとAPIの保護、(3)API不備の検出、(4)侵入後の拡散を防ぐマイクロセグメンテーションの4層防御を提案。各層について、アカマイがどのようにソリューションを強化しているかを紹介した。
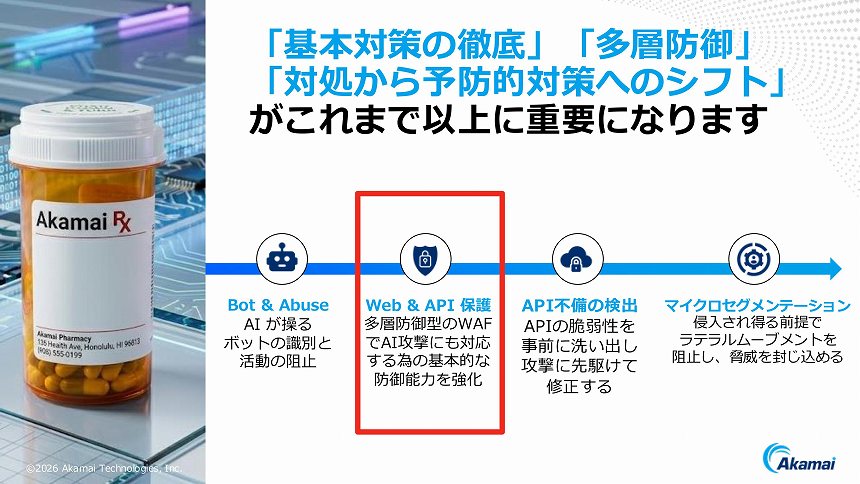
3つの原則と4層防御
第1層のBot対策を担うのが、「Account Protector」だ。Botによる不正ログインの試行を見抜くとともに、不正に入手したID/パスワードによってログインした人間による不正行為を「行動的生体認証」で識別する。個々の利用者が普段利用している環境を学習し、別人による不正ログインを識別する機能だ。
WAFに見えないAPIへの攻撃
第2層のWAFについては、「生成AIやAIエージェントの登場で、WAFの防御に限界が見えてきている」と中西氏は指摘した。AIが入力を変異・難読化させ、検知ルールをすり抜けるパターンを休みなく試すようになったからだ。ある研究では、AIが生成したSQLインジェクションの89%がオープンソースのWAF「ModSecurity」を、40.7%が「AWS WAF」を突破したという。
これに対抗するため、アカマイでは、既存の検知エンジン、ゼロデイ脆弱性向けの「Rapid Rules」、AIを活用して脅威を検知する新機能「AI Powered Detection」の3段構えで、AIによるすり抜けを防ぐ。「CDN型のため、保護から漏れていたCMSやAPIサーバーもDNSの設定変更で保護対象に加えられる」(中西氏)
同氏がこの層で特に警戒が必要としたのがAPIだ。アプリや決済の背後で動くAPIは、利用者の目に触れにくい。さらに、「日本ではアプリ開発を外部に委託し、バックエンドのAPIサーバーが一体で納品されてブラックボックス化しているケースが多い」とも指摘。機密情報を扱うAPIを正確に把握できている企業が少ないことも危惧されるという。
そして、最大の問題として挙げたのが、APIに特化した攻撃の多くがWAFで検知できないことだ。「認可・認証の不備のような設計・実装上の欠陥はサービス固有の『未知の脆弱性』であり、検知ルールを作れない」(同氏)。盗まれたAPIキーを使った通信も、正規の通信と区別がつかない。AIはこうした弱点を探すのが得意であり、第3層の「API不備の検出」と合わせて、新たな対策を講じる必要があるという。
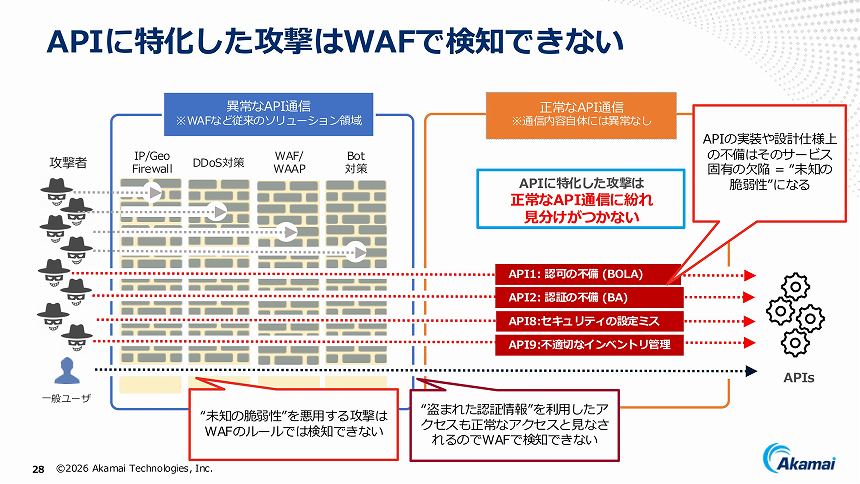
APIに特化した攻撃はWAFで検知できない
第3層で行うことは、API通信を常時監視・分析し、不要な情報露出などの不備、脆弱性を攻撃者より先に見つけて修正することだ。中西氏は、危険なパラメータや通常と異なるアクセスを検知して修正を促す機能を持つアカマイの「API Security」など、専用ツールの導入を勧めた。
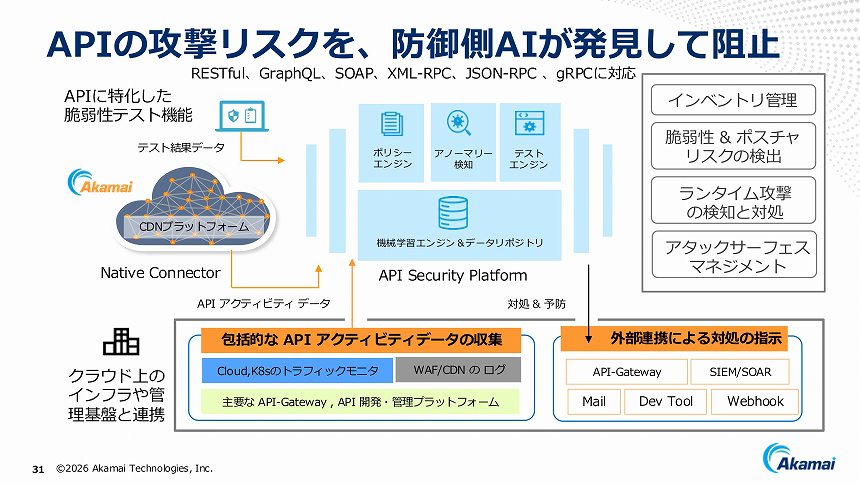
防御側AIによりAPI攻撃を阻止
第4層を担うソリューションは、「Akamai Guardicore Segmentation」だ。マイクロセグメンテーションとは、ネットワーク上の通信をプロセス単位で制御して、事前に許可した通信だけを通す仕組みである。これにより、侵入した脅威の横移動を防ぎ、封じ込める。
中西氏は最後に、「定期的な脆弱性検査には一定の効果があるものの、検査間に新たな欠陥が生まれる」点を課題として挙げた。継続的な脆弱性の把握こそが重要であり、「攻撃側の変化に応じて、防御側も意識と投資を高める必要がある」と訴え、説明を締めくくった。