ガートナージャパンは2026年11月4日、「Gartner IT Symposium/Xpo 2026」で、2027年の「戦略的テクノロジのトップ・トレンド」を発表した。
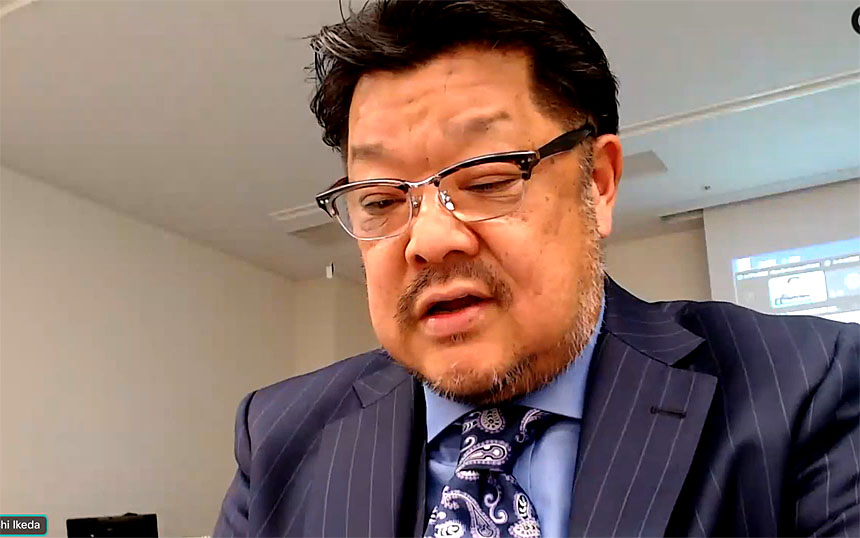
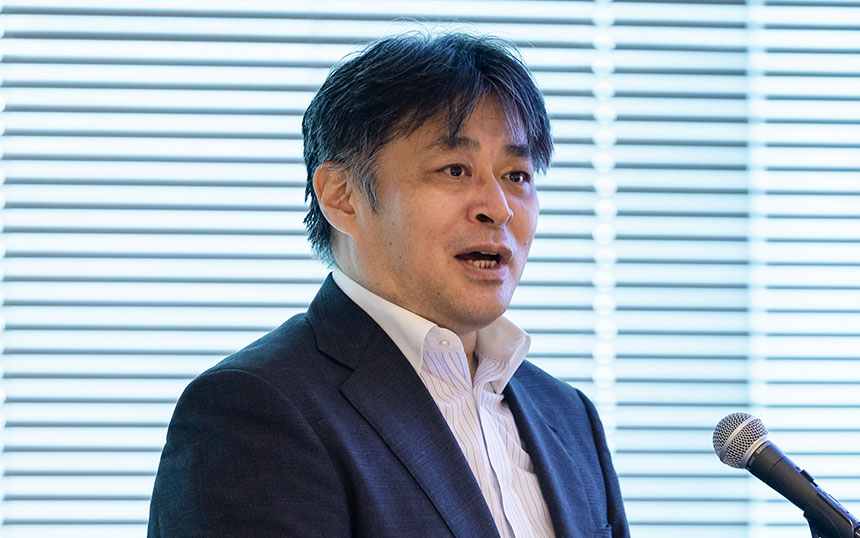
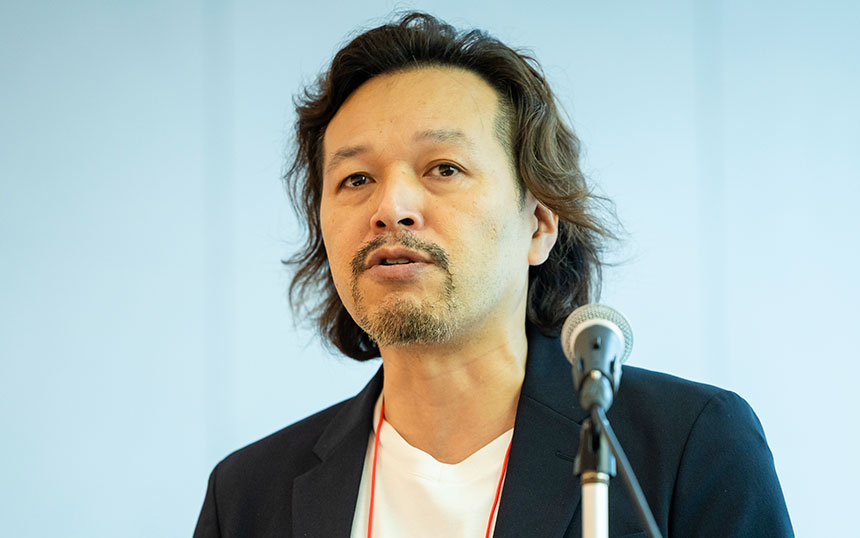
ガートナージャパン バイス プレジデント アナリスト 池田武史氏
バイス プレジデント アナリストの池田武史氏が記者向けに、選定した10項目の概要と、日本のCIOが注視すべき点を説明した。
10項目は、数値や音声、現実世界を扱う「非テキストのフロンティアAI」、AIエージェントを信頼して利用するための「自律エージェント・プラットフォームの統制」、地政学的リスクや技術の陳腐化に備える「揺るぎないアジリティの設計」という3つの柱に分かれる。
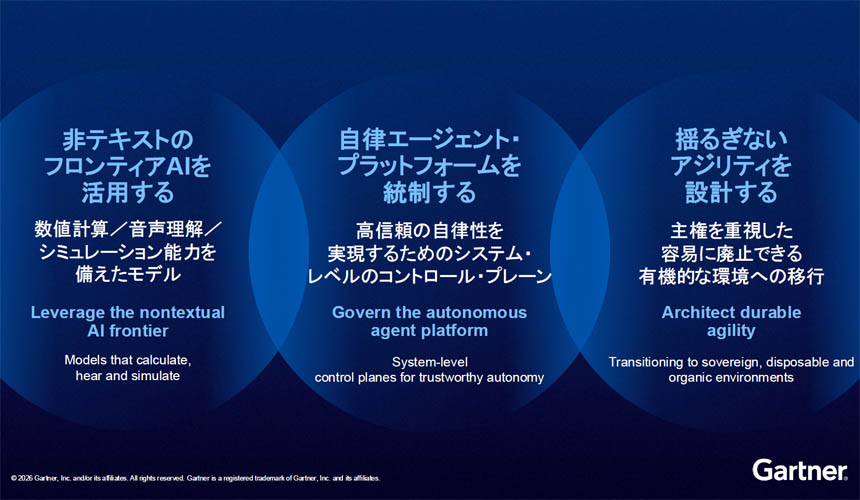
2027年の戦略的テクノロジのトップ・トレンド
なかでも中心となるのが、企業内で自律的に行動するAIエージェントをどのように管理するかという課題だ。
池田氏は「現在生じているAIを取り巻く深刻な摩擦は、アーキテクチャの統制が欠如した状態でAIシステムが稼働している点」に原因があると指摘。「モデルの能力を受動的に観察する立場から、組織、人間、マシンの境界を能動的に設計する立場へ転換する必要がある」と述べた。
AIエージェントごとにID 委任元と権限を追跡
ガートナーが統制技術の1つに挙げたのが、「AIエージェントのアイデンティティ」である。
AIエージェントは、1人の利用者に代わって動くだけとは限らない。複数の人やシステムから権限を委任され、社内データの参照や業務システムの操作、外部サービスとの通信を自律的に行う。
従業員向けの固定的な認証情報や共有アカウントをそのまま使わせると、エージェントに必要以上の権限が与えられたり、業務終了後もアクセスできたりする恐れがある。
ガートナーは、2028年までに企業のセキュリティ侵害の25%が、管理されていないマシンの権限や従来型の認証情報に起因するAIエージェントの不正利用によるものになると予測する。
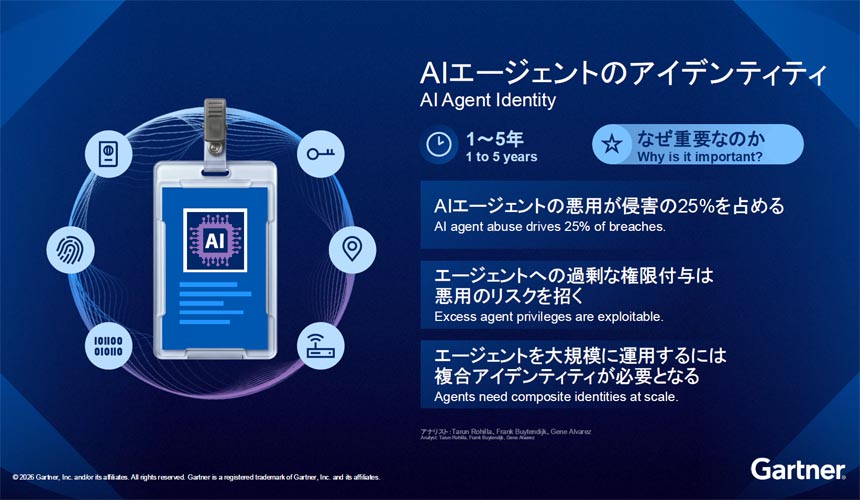
AIエージェントのアイデンティティ
対策には、AIエージェントを固有の主体として識別するだけでなく、誰から権限を委任されたのか、何を目的としているのか、どこまで実行できるのかを管理する必要がある。ポリシーに基づいて実行時にアクセスを許可し、行動履歴を追跡できる仕組みも求められる。
AIエージェントへ適切な業務知識を与える「AIコンテキスト・プラットフォーム」も重要になる。社内の用語やデータ同士の関係、過去の意思決定、現在の業務状況を統合し、エージェントが判断する際に必要な情報を提供する基盤だ。
ガートナーは、2027年までにAI向けデータの意味や関係性を重視する企業は、AIエージェントの精度を最大80%高め、利用コストを最大60%削減すると予測する。一方で、池田氏は「画一的なベンダーのソリューションに早期に固定せず、オープン性と相互運用性を確認する必要がある」と話した。
ソフトウェア開発では、AIが生成したコードを検証し、企業のルールを適用する「エージェント・コーディング・ハーネス」が挙げられた。開発者の役割は、コードを自ら書くことから、AIが進める開発を評価・指揮することへ移っていくという。
脆弱性の発見から優先順位付け、修復までをAIと自動化ツールでつなぐ「自律型エクスポージャ修復」も選ばれた。ただし、成熟には4~6年かかる見通しであり、池田氏は、狭い範囲から自動化を始め、個別製品の能力と自社の要件との差を見極めるよう求めた。