パッチ適用までの“空白期間”を埋める
Live Protectは、脆弱性が発見されてからパッチ適用やソフトウェア更新といった対策を実行するまでの“空白期間”を埋めるソリューションだ。この間に脆弱性を突く攻撃を受けても、Live Protectによって一時的に防御できる。その中核技術として使われているのが、Linuxカーネルの機能を動的かつ安全に拡張する「eBPF(extended Berkeley Packet Filter)」である。
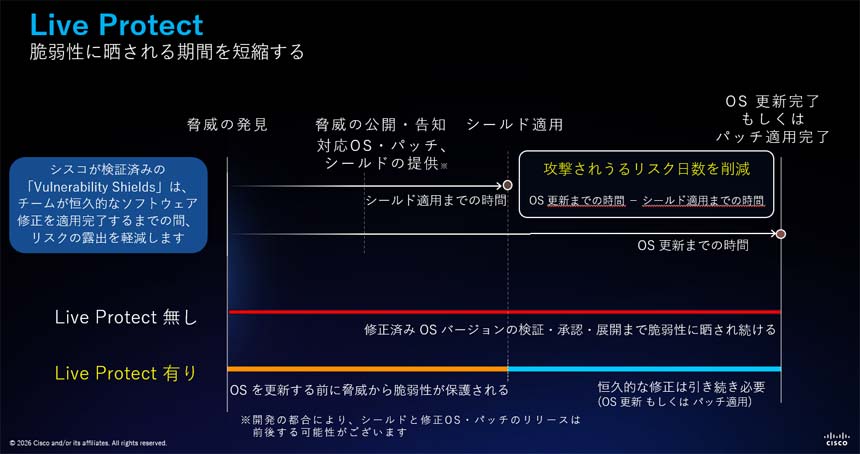
Live Protectの概要
具体的には、eBPFベースの防御プログラム「Vulnerability Shield」を活用し、Linuxカーネルに変更を加えることなく、機器上で動作するプログラムや通信、ファイルへのアクセスなどを監視し、不審な挙動を検知・遮断する。既知の脆弱性の悪用につながる不正な振る舞いをルールとして定義して、条件に一致した場合に通信やプログラムなどを制御し、攻撃を阻止する。プロセスリスタート等も不要でダイナミックに適用でき、サービス停止を伴わずに暫定対策を行えることがポイントとなる。
「これがあれば対策は不要、というものではありません。また、すべての脆弱性に対応できるとも限りません。万全とは言えないまでも、正式なパッチを適用するまでの時間を稼ぐ暫定的な対策として、Live Protectは有効だと考えています」と文字氏。同社のデータセンター向けスイッチ「Cisco Nexus」が対応しており、今後対象製品を順次拡大していくという。
すでにグローバルの通信事業者でLive Protectの適用検討が進んでいるほか、シスコ社内でも本格導入している。シスコでは、データセンターでの深夜のメンテナンスウィンドウを全廃し、サービス停止時間も大幅に削減できたそうだ。
古いプロトコルを削除してセキュリティリスクを低減
シスコでは、新たなセキュリティ構想「Resilient Infrastructure」を推進している。Live Protectをはじめ、PQC(耐量子計算機暗号)のサポートなど新たなテクノロジーへの対応とあわせて、不要になった機能や古いプロトコルを取り除く施策を進めている。これは、攻撃対象となる領域を狭め、セキュリティリスクを低減する考え方だ。
「長年使われてきたソフトウェアには、現在ではほとんど使われていない古いプロトコルも残っており、悪用されるリスクがあります。ただ、こうしたプロトコルを現在も利用しているお客様は少なくないため、影響を熟慮しながら段階的なプロトコル廃止を、お客様の運用マイグレーションとともに検討していきます」
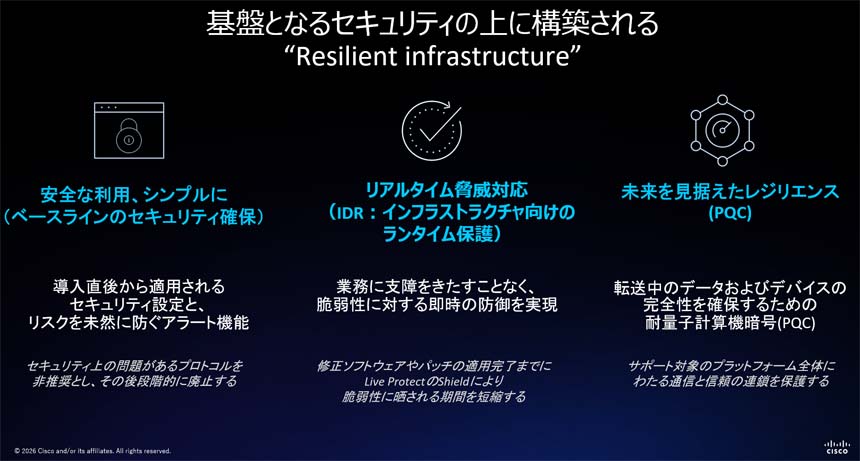
「Resilient Infrastructure」の考え方
文字氏は、Live Protectのような個別のソリューションを活用するだけでなく、業界全体でレジリエンス強化に取り組む重要性も訴える。「フロンティアAIモデルの台頭が、脆弱性対策を取り巻く状況を大きく変えたことは確かで、従来の考え方・スピードでは対処できなくなっています。通信事業者やICTベンダー、行政が官民連携で議論を深め、通信インフラの設計や運用のあり方を見直していくことが欠かせません」
通信インフラにおけるセキュリティの重要性が高まる一方で、既存設備への対策は後回しになりがちだ。業界全体で通信インフラのレジリエンスを高める取り組みを推進するためにも、まずは各社ができるところから手を打つことが肝要だ。その選択肢の1つとして、Live Protectは有力なソリューションになるだろう。
<お問い合わせ先>
シスコシステムズ合同会社
URL:https://www.cisco.com/site/jp/ja/about/contact-cisco/index.html