企業が注力すべき6項目
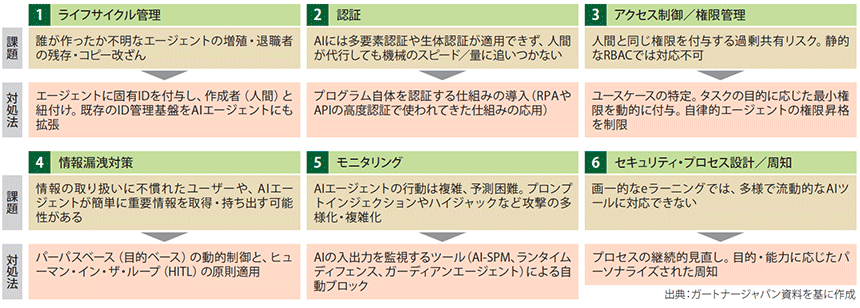
――リスク対策として、1ライフサイクル管理、2認証、3アクセス制御・権限管理、4情報漏洩対策、5モニタリング、6プロセス設計・周知の6点を挙げています(図表1)。
矢野 一番の鍵は、「誰がこのAIエージェントを作ったのか」を知ることです。
ライフサイクル管理を真っ先に挙げているのはそのためです。本当に知りたいのはAIエージェントの目的なのですが、それは機械的には分からないので、作成者に聞くしかありません。AIエージェントに固有のIDを振り、作成者と紐付ける管理基盤の整備が第一歩となります。
図表1 AIエージェントのセキュリティで注力すべき項目(リスクと対処法)
――権限設計で気をつけるべき点は。
矢野 過剰共有です。例えば、経理担当者が作ったAIエージェントに、経理部の全サーバーへのアクセス権を与えてしまうようなことは避けないといけません。
人間なら、悪意さえなければ実害は起きません。しかし、AIエージェントは暴走もするし、書き換えられることも、乗っ取られることもある。人間と同じ権限を持たせること自体が、先ほどの3つのリスクに直結してしまうのです。
――認証についても、人間とは違う難しさがありますね。
矢野 人間ならプッシュ通知や生体認証が使えますが、AIエージェントにはどちらもありません。かといって、人間が代行していては機械のスピードに追いつけません。AIのスピードに対応するためには、権限の昇格も機械的なメカニズムによって自動で行われる必要がありますが、その技術は発展途上です。
鍵になるのはOIDC※2や秘密鍵のような従来の技術の急速な変化に対応することです。対称鍵は盗まれるとすぐ成り済まされるので、非対称鍵へ移行し、秘密鍵はシークレット管理で秘匿する。これは、RPAやAPIの高度認証で使われてきた仕組みです。
※2 OIDC(OpenID Connect)複数のWebサービスやアプリケーションでユーザーの本人確認を安全に行うための業界標準の仕組み
「プロセスの把握・設計」が重要
――アクセス制御の考え方も、人向けのそれとは変わってくるのでしょうか。
矢野 ロールベースのアクセス制御(RBAC)はもう限界です。AIエージェントの行動範囲は、所属などで事前に決めた枠には収まりませんから。
必要なのは最小権限の徹底と、権限の常時付与の禁止です。ユースケースを特定したうえで、タスクの目的(パーパス)に応じて権限を動的に絞り込む、パーパスベースの権限付与が必要です。
――AI・自動化のプロセスに人間が介入するヒューマン・イン・ザ・ループ(HITL)を、どう組み込みますか。
矢野 “最後に責任を取るのは人間”という方法論には、もうみなさん合意しています。足りないのは、どのユースケースの、どのプロセスに人間を介在させるのかという、ハウの議論です。
1日にAIエージェントが100個も200個も作られる状況で、1つ1つ検証するのは果てしない作業です。目的と暴走時の影響を確認したうえで、ここは介在させる、ここはAIに任せる、という判断を積み重ねるしかありません。
重要なのは、人間やAIエージェントによるデータアクセスの流れを、タスク単位でプロセスとして正確に把握すること。そして、AIの暴走や予期せぬ行動を防ぐため、重要な判断が必要なステップを特定し、そこには必ず人が介入して最終的な責任を持つ仕組みを作ることです。
高リスクで複雑な作業ほど想像力を働かせ、AIが暴走した際のリスクを考慮して、適切な箇所に承認ステップなどのHITLを組み込むことが大切です。
――モニタリングとプロセス設計・周知に関して注意点は。
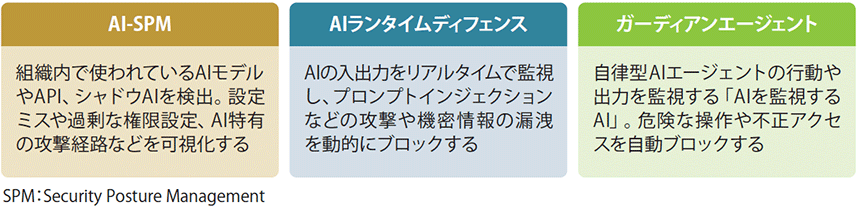
矢野 機械で制御できることと、人間が介入すべき範囲を、まず切り分けなければいけません。それがモニタリングの役割です。AI-SPM(Security Posture Management:セキュリティ態勢管理)、AIランタイムディフェンス、ガーディアンエージェントといった技術が出てきています(図表2)。制御できない部分は人間が最終確認するしかないので、そのうえで初めてプロセス設計が確定できます。
図表2 マシンスピードの防御を実現する新技術