セーフティはAIと別系統で
セーフティ対策には、異常が起きた場合でも人や設備を危険にさらさないための設計が欠かせない。シスコシステムズ IoT事業 ソリューションズエンジニアの島﨑直人氏は、「産業機械ではISO 13849-1に基づく安全基準があり、危険側故障の確率を極めて低く抑えることが求められる」と説明する。例えば、危険側故障の平均確率を1時間あたり10のマイナス8乗から10のマイナス7乗未満、およそ1000年から1万年に1回程度に抑える水準だ。
危険側故障とは、故障によって安全機能が失われ、人や設備が危険な状態にさらされる故障を指す。一方、故障しても安全側に移行する仕組みであれば、機械は停止するなど、危険を避ける方向に動く。フィジカルAIのセーフティでは、AIや通信、端末に異常が起きた場合でも、システム全体として危険側へ進まない設計が必要になる。
この意味で、緊急停止や安全停止をAIの判断に任せることはできない。松下氏も、AIの推論処理には一定の時間を要することから「緊急停止ボタンはAIを経由できない」と指摘する。安全対策は「できるだけAIを使わずに実装することを真剣に考える必要がある」。
AIとは別系統の安全機能を支える仕組みとして、産業用ネットワークでは「安全通信」が使われてきた。例えば「CIP Safety」は、EtherNet/IP上で安全に関わるデータをやり取りし、通信の誤りや途絶を検知して、安全機器が必要に応じて安全側へ移行できるようにするプロトコルである。安全プロトコルを用いれば、通信に異常が生じた場合でも、安全側へ移行させる設計にできる。
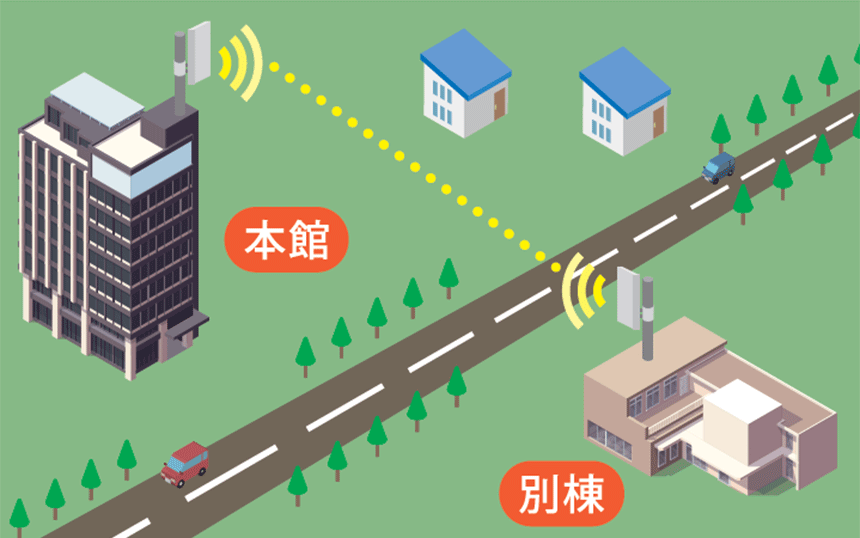
一方で、移動体ロボットでは無線通信を前提とするため、電波環境の変化やローミングによってパケットロスや瞬断が発生し得る。信頼性の低い無線上で安全通信を行えば、安全側への移行が頻発し、運用の継続性を損なう可能性がある。安全性と実用性を両立させるには、無線区間そのものの信頼性を高めることが重要になる。
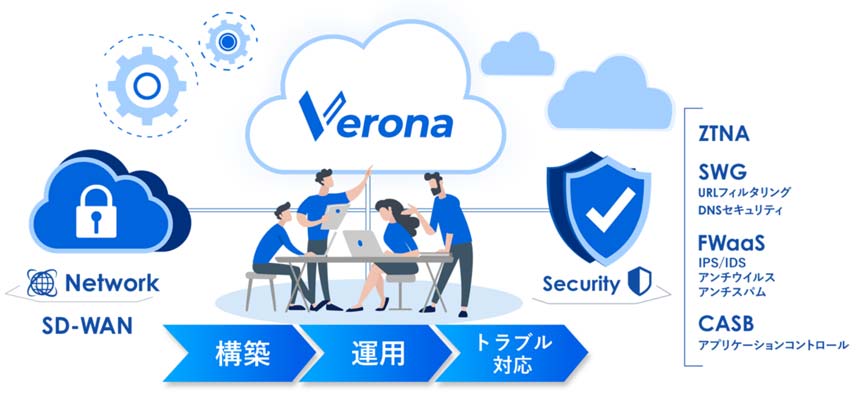
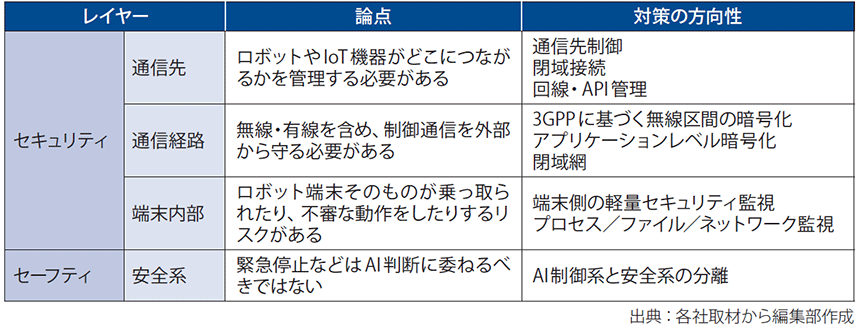
つまり、無線の高信頼化は安全機能を置き換えるものではなく、別系統の安全機能を実運用で成立させるための条件となる(図表1)。
図表1 レイヤー別のセキュリティ対策
オープン化を前提に運用を設計する
フィジカルAIの普及には、標準的なインターフェースやAPIを活用し、外部のAIモデルやクラウドサービス、複数ベンダーのロボット、運用管理基盤を相互に連携させることも重要だ。
松下氏は、国内の産業用ロボットメーカーでも、異なる機器やソフトウェアを連携させる共通基盤であるROS2への対応が進んでいると指摘する。同氏はこうした動きをクローズドなロボットシステムからオープンなシステムへの移行として捉える。
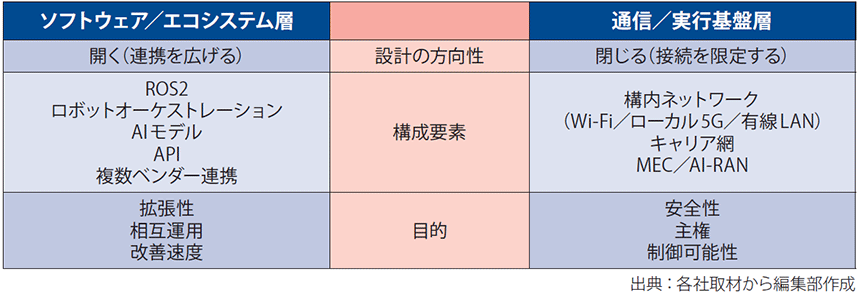
運用面でも、オープン化を前提とした管理の仕組みが必要になる。多数のロボットやセンサーを人手で個別に管理するには限界があるためだ。ネットワンシステムズ ビジネス開発本部 応用技術部 ネットワークチームの山本和弘氏は、ネットワーク製品や管理基盤を念頭に「各社が公開するAPIをAIエージェントが叩くことで、ネットワークとロボットを統合監視することもありえる」と予測する(図表2)。
図表2 フィジカルAIにおける「開く」と「閉じる」
ネットワンシステムズ ビジネス開発本部 応用技術部 ネットワークチームの山本和弘氏
フィジカルAIの安全対策は、「開く」か「閉じる」かではない。外部と連携しつつ、通信先、端末、安全系を利用者側の管理下に置く。その境界設計が、安全な実装の前提になる。
[月刊テレコミュニケーション 2026年8月号の記事を再構成]