島田社長「AIを悪用した攻撃にはAIで対抗」
基調講演で島田氏は、セキュリティ事業を強化していく方針も示した。同氏は、2026年1~10月に国内の企業・組織から漏洩した情報が3億7600万件を超えたというデータを引き合いに出し、これまでのセキュリティ対策を見直す必要性を指摘した。
具体的には、外部からの侵入を防ぐ従来の境界防御に加え、侵入後の被害拡大を防ぐゼロトラスト、AIを活用した脆弱性の早期発見、ネットワーク側での攻撃検知、リスクの定期的な調査・監視などを組み合わせたセキュリティ対策が重要になるという。なかでも、「AIを悪用した攻撃にはAIで対抗する必要がある」と同氏は強調した。
その一例として、NTTデータとNTTドコモビジネスが今年7月に提供開始した、複数のフロンティアAIを活用したセキュリティソリューションを紹介。脆弱性の発見からリスク評価、修復、運用改善までを一気通貫で支援し、従来は発見が難しかった脆弱性も検出できるようになるという。
機密情報を外部に出さずに脆弱性を検知
内覧会同日には、機密情報に当たるソースコードを外部のAIサービスに渡さずに脆弱性を解析できるセキュリティ技術を開発したと発表。モデルの重み(パラメーター)が公開され、自社環境で実行・改変できる「オープンウェイトモデル」を複数活用し、NTT独自の解析技術と組み合わせた。島田氏によれば、「フロンティアAIの7~8割程度の性能を実現できる」。
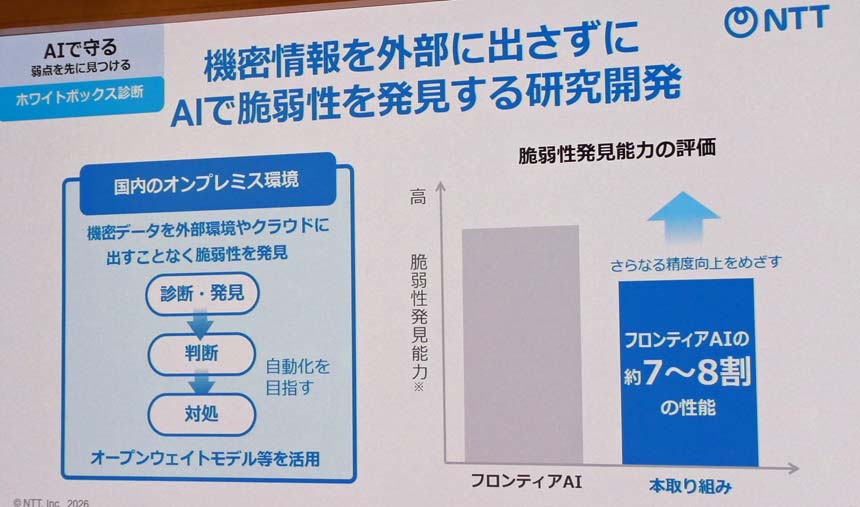
フロンティアAIの7~8割程度の性能を実現
また、システムの内部情報をもとに脆弱性を調べるだけでなく、外部から実際に攻撃を試み、弱点がないかを検証することも重要だと同氏は指摘。NTTグループでは、攻撃者の立場で疑似的な攻撃を仕掛け、セキュリティ上の弱点を洗い出す「レッドチームサービス」などを通じて、企業・自治体のセキュリティ対策の強化に貢献できるとした。
「NaaS」でEDRを導入できないシステムも保護
ネットワークを異常検知のセンサーとして活用する「Network as a Sensor(NaaS)」の研究開発も進めている。EDR(Endpoint Detection and Response)を導入できない古いシステムなどでも有効だという。また、セキュリティ更新プログラムの適用漏れやサポート期限が切れた機器、使われていないIDなどの対処・管理など、基本的なセキュリティ対策についても支援していくという。
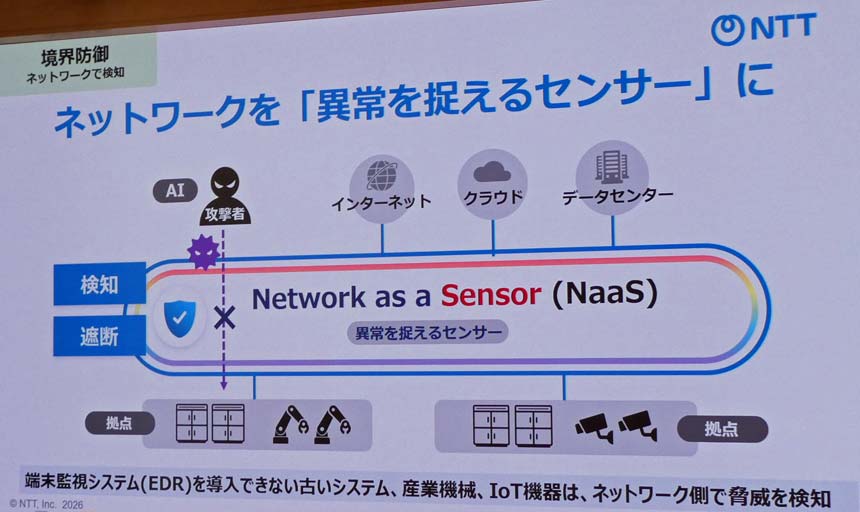
ネットワークを異常検知のセンサーとして活用する「Network as a Sensor(NaaS)」の研究開発も
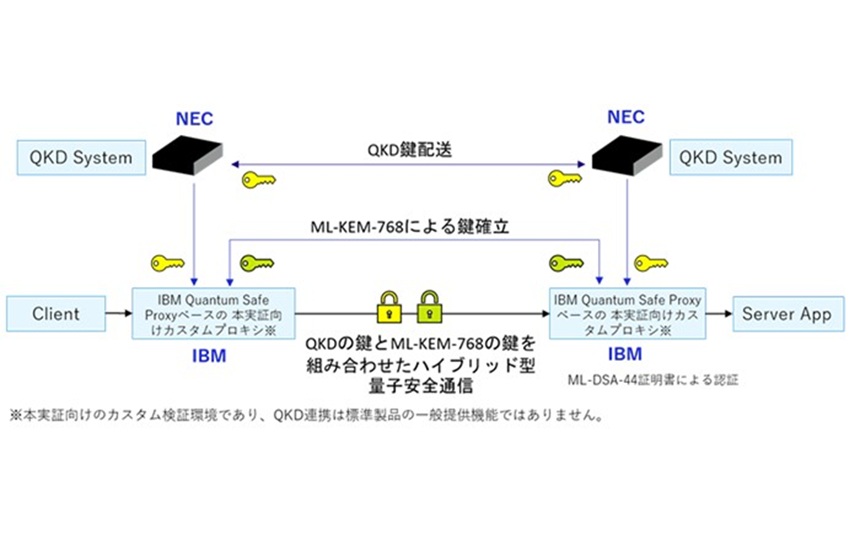
そのほか、データの処理中も内容を秘匿する「Confidential Computing」、所定の条件を満たす場合にのみデータを復号できる「SaltGrain」、量子コンピューターでも解読が困難なPQC(耐量子計算機暗号)など、先進的なセキュリティ技術の研究開発も進めていくと島田氏は語った。