「検証可能」な身分証づくり
検証可能なAIエージェントの身分証明は、どのように実現されるのか。
みずほとNEC、ドコモビジネスのいずれも用いているキー技術が、デジタル証明書の一種である「Verifiable Credentials(VC)」だ。
AIエージェント同士の情報交換やタスク依頼を行うための標準プロトコル「A2A(Agent2Agent)」には、相手を識別するための身分証明書にあたる「Agent Card」が存在する。ドコモビジネスの仕組みでは、これを用いてAIエージェントの属性情報をレジストリに集約・管理する(図表1)。
図表1 企業間AIエージェント通信のリスクとトラストの重要性
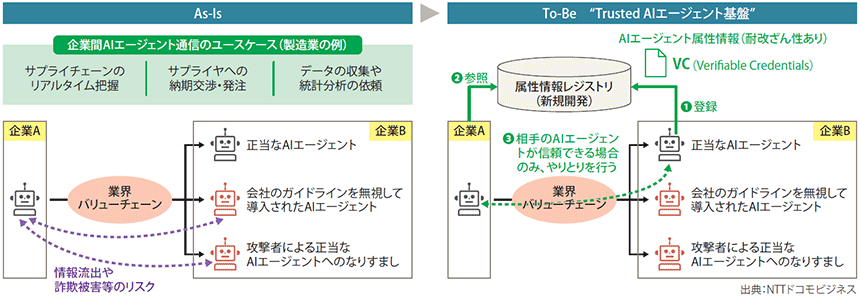
ただし、平野氏によれば「AgentCardはいわば名刺を交換するだけのもの。自己申告なので勝手に作れる。嘘の名刺で相手に喋らせることもできてしまう」。信頼できる第三者機関による保証がない以上、企業の垣根を越えた連携の際には、名刺だけでは心もとない。
そこで、「署名付きの身分証明書(クレデンシャル)」であるVCをAgentCardに組み合わせる。VCは、公開鍵暗号方式を用いて、発行者が秘密鍵で署名し、受信者が公開鍵で検証することで本物かどうかを確認できる。
企業は自身が運用する正当なAIエージェントについて、Agent CardにこのVCを付与し、属性情報レジストリに登録する。企業間でAIエージェントが連携する際には、このレジストリを参照することで、通信相手の身元を客観的に検証できるようにする。これにより、企業のガイドラインを無視して導入されたAIエージェントなどを除外し、信頼できるAIエージェントとだけやり取りすることができる。
みずほとNECの場合は、AIエージェントの一意識別子として分散型ID(DID)を用い、権限やポリシーの改ざん耐性のあるVCとして発行。みずほの顧客のAIエージェント登録からVC発行、KYA検証、金融サービスの提供まで、AIエージェントが「正当な代理」であることを証明する。
「自己主権」ニーズに応える
一方、A2Aプロトコルも、この課題への対応を進めている。
A2AプロトコルはLinux Foundationのガバナンス下に移行した後、グーグル、マイクロソフト、AWSの各プラットフォームとの統合が進んでいる。2026年3月にリリースしたバージョンでは、署名機能を持つ「Signed Agent Card」が組み込まれた。身元認証の一部が取り込まれつつある。
マイクロソフトはA2A相互運用への支持を表明しており、AIエージェントの開発フレームワークであるMicrosoft Agent Frameworkや、AIエージェントの設計・開発、展開、管理プラットフォーム「Microsoft Foundry」等でA2Aを標準サポートしている。
グーグルやマイクロソフトといった巨大プラットフォーマーは独自のID管理基盤を構築しており、そのIDを共通的に利用して複数の異なるサービス/アプリケーション間でシングルサインオンを実現するIDフェデレーションが現在も広く使われている。その影響力は、企業間のAIエージェント連携にも及んでいくはずだ。
だが、特定のIDプロバイダーへの依存度が高まることを警戒するユーザーも存在する。DIDとVCを用いる前述の仕組みは、個人や企業が自分自身のデジタル身分証明/属性情報を自らの手で管理・コントロールできる「自己主権型アイデンティティ」を志向するユーザーの要望を満たせる。
DIDとVCはプラットフォーム企業が中央集権的に管理するのではなく、ユーザー自身がウォレット等で保持する。特定のプラットフォームやIDプロバイダーに依存しない仕組みが実現できる。VC(検証可能な資格情報)のやり取りには、発行者・保有者・検証者の三者関係と検証可能データレジストリへの公開鍵登録により、発行者への問い合わせなしにAIエージェントの真正性を担保できる。
また、VCには身元・権限だけでなく、AIエージェントの開発に使用したLLMの情報を示してSBOM(ソフトウェア部品表)として使ったり、法規制・ガイドラインへの準拠監査の結果を示すことで、品質を保証したりといった使い方もできる。
ドコモビジネスでは、こうした多様な属性情報を加えて、身分証以外に使い方を広げていく考えもある。「将来的にエージェントのマーケットプレイスができれば、過去の実績や評価をVC化することで、このエージェントが信頼に足るかを示せる」(平野氏)