生成AIを活用した日本企業へのサイバー攻撃が活発化し、不正アクセスと情報漏えいの被害が多発しているなか、通信事業者が講ずべき実行的な対策や制度のあり方を議論する検討会が発足した。2026年10月22日に初会合が開かれた「フロンティアAI時代の通信事業におけるデータの保護・セキュリティの在り方に関する検討会」である。
近年は、通信事業者における大規模なデータ漏洩事案が次々と発生している。
KDDIがISPに提供していたメールシステムでは、ソフトウェアの脆弱性を突かれ、762万ユーザー分のIDとパスワードが漏えいした。IIJのメールホスティングサービスでも、31万アカウントのメール本文等が閲覧可能な状態となった。
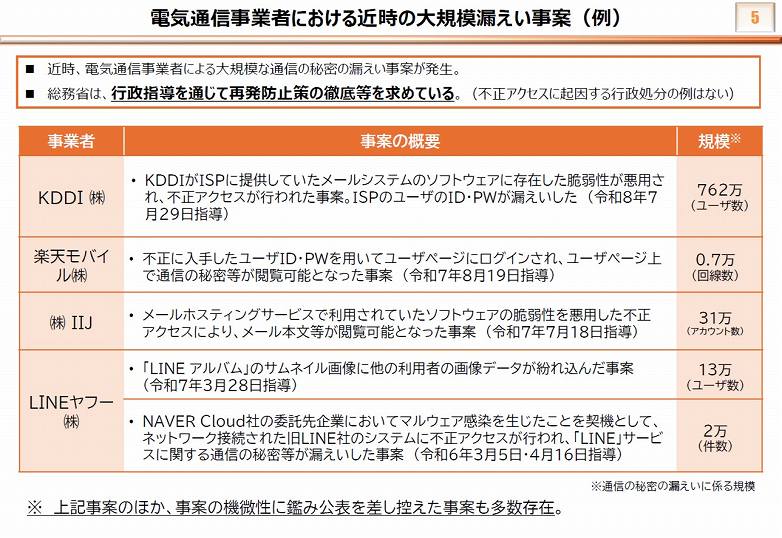
電気通信事業者における近時の大規模漏えい事案
総務省によれば、このほか事案の機微性から公表を差し控えたものも多数あるという。同省に報告された通信の秘密の漏えい件数は増加傾向にあり、近時は不正アクセスに起因するものが急増している。
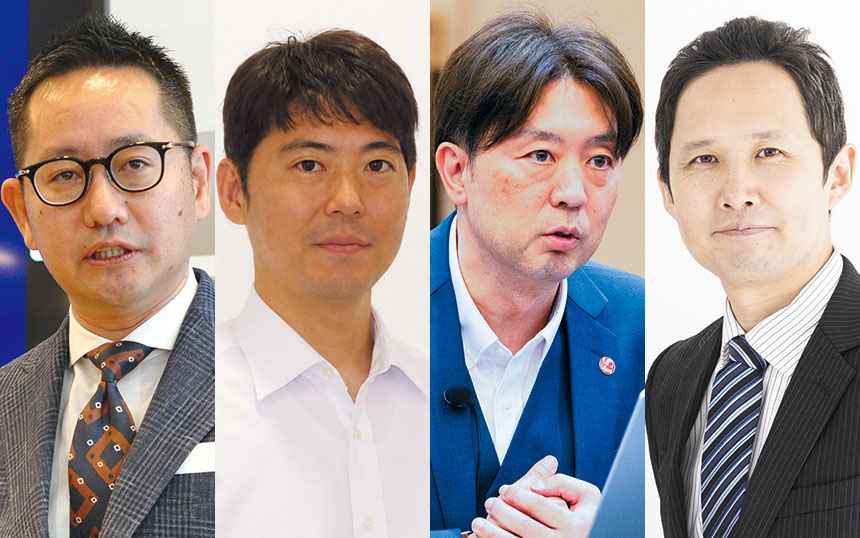
第1回会合の冒頭、総合通信基盤局長の荻原直彦氏は、「通信事業はデジタル社会のあらゆるデータを扱う『インフラの中のインフラ』であり、他分野に先駆けて実効的な対策を講じる必要がある」と述べた。
総合通信基盤局長の荻原直彦氏
フロンティアAI、通信サービスのソフトウェア化・クラウド化によって通信事業を巡るデータ保護・セキュリティ環境が大きく変化していると説明。通信事業者は通信内容・通信履歴を含む重要データを扱う基盤事業者であり、技術面とガバナンス面の事前対策、事故後対策、これらを確実にする規制のあり方を包括的に検討する必要があると話した。