2026年4月7日、Anthropicは「Claude Mythos Preview」(クロード・ミュトス・プレビュー)を公式発表した。
Mythosはセキュリティ専用ツールではなく、汎用LLM(大規模言語モデル)でありながら、コーディングと推論能力の向上に伴う副産物として、際立ったセキュリティ能力を“自然発生的“に示した点が既存モデルと根本的に異なる。脆弱性の発見やエクスプロイト(ソフトウェアやOSの脆弱性を突き、不正な動作をさせるプログラム)生成などで高い性能を発揮する。
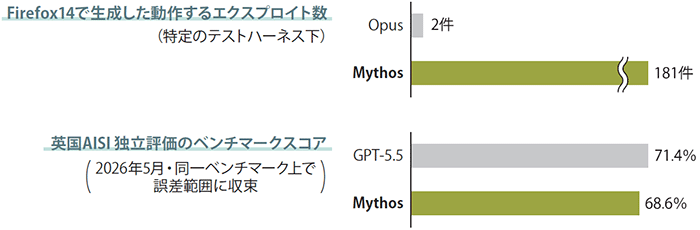
象徴的な成果も報告されている。WebブラウザのFirefoxを対象とした実験で、Mythosは181件のエクスプロイトを生成した。特定のテストハーネス(ソフトウェアやシステムの動作を検証するためのテスト実行環境)下での測定結果ではあるものの、同条件で評価したClaude Opus 4.6のエクスプロイト生成数がわずか2件だったことを考えると、その差は際立っている。
さらに、約1000回の試行・約2万ドル(約320万円)の計算コストを投じたキャンペーンでは、オープンソースOS「OpenBSD」に実装されているTCPSACK(欠落したパケットを効率的に再送するためのTCP拡張仕様)のコードに潜んでいた脆弱性(DoS:サービス妨害)を発見した。
これは、27年にわたり専門家によるレビューやファジング(意図的に異常なデータを入力して不具合や脆弱性を発見するテスト手法)、自動スキャンをすり抜けてきた脆弱性であり、Mythosの能力の高さを物語っている。
重要なのは、Mythosだけが突出した存在ではないということだ。英国のAI評価機関であるAISIが2026年5月に実施した、AIモデルのセキュリティ能力に関する独立評価では、GPT-5.5(71.4%)とMythos(68.6%)が同一ベンチマーク上で誤差の範囲に収束していることが示された(図表1)。高度なサイバー能力は一部のモデルに限られたものではなく、最先端のLLMに共通して備わりつつある能力と言っても過言ではないだろう。
図表1 Mythosと既存モデルの能力比較
卓越したコード理解能力を持つモデルは、コード単体の欠陥にとどまらず、実際の運用状況・実行コンテキストを踏まえて攻撃経路を見つけ出せるようになる。つまり、これは特定モデルだけの問題ではなく、フロンティアAI全体に共通する、技術進化の帰結だと言える。
Mythosの登場が突きつけたのは、「すごいハッキングツールにどう対抗するか」という話ではない。AIが脆弱性の発見からエクスプロイト生成、攻撃の実行に至るまで、「攻撃サイクル全体を自律実行できる時代の到来」という構造的な転換が起きているのだ。脆弱性の発見から武器化までの時間が数時間レベルに短縮され、攻撃側が組織のパッチ適用スピードを上回るようになった。
この変化を受け、発表からわずか6日後の4月13日、CSA(Cloud Security Alliance)・SANS Institute・OWASP・[un]promptedが共同で、「The “AI Vulnerability Storm”: Buildinga“Mythosready” Security Program」を緊急公開した。60名以上の寄稿者・250名以上のCISO(最高情報セキュリティ責任者)がレビューしたこの文書では、Mythosを「最初の波に過ぎない」と位置づけている。
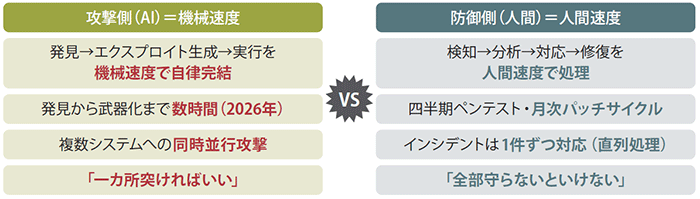
Mythos騒動の問題の核心は「非対称性」にある。攻撃側のAIは、脆弱性の発見からエクスプロイト生成、攻撃の実行までを自律的にこなし、複数システムを同時並行で攻撃する。
一方、防御側の人間は、攻撃の検知や分析、対応、修復といったプロセスを人手で進めなければならず、インシデントを1件ずつ処理するしかない。攻撃者は1カ所を突けばいいが、防御側はすべてを守らなければならない(図表2)。“機械速度の攻撃“には、“機械速度の防御”でしか対抗できないという現実が突きつけられたのだ。
図表2 攻撃側(AI)と防御側(人間)の非対称性