
パロアルトネットワークスは2026年10月15日、年次イベント「Ignite On Tour Tokyo Japan」を開催した。
代表取締役会長兼社長のアリイ ヒロシ氏は、AIが質問に答えるだけの段階から、自ら計画を立てて業務システムや外部ツールを操作するエージェンティックAIへ移り、企業の攻撃対象領域が広がっていると説明した。
「イノベーションを止めることはできない」。アリイ氏は、AI活用と防御を両立するための優先事項として、AIを防御に使う「AIでAIを制する」と、企画・開発段階からセキュリティを組み込む「Secure AI by Design」の2つを挙げた。
前者では、AIによって脆弱性の発見や攻撃の封じ込め、修復、セキュリティ運用を高速化する。後者では、AIを導入してから対策を追加するのではなく、AIを利用する業務やアプリケーションの設計時点から、データや権限、外部システムとの接続を保護する。
同社が示したUnit 42の調査では、展開が速い25%の侵入において、データ流出までの時間は2024年の4.8時間から2026年には1.2時間へ短縮した。 新たに見つかった脆弱性が攻撃に利用できる状態へ「武器化」されるまで、わずか15分というケースもあるという。
攻撃を加速させるのが、推論能力を高めたフロンティアAIだ。社内検証では、従来なら2年以上を要する侵入テストに相当する調査を3週間で実施し、AIが作成した攻撃コードは初回の試行で72%の成功率を記録した。
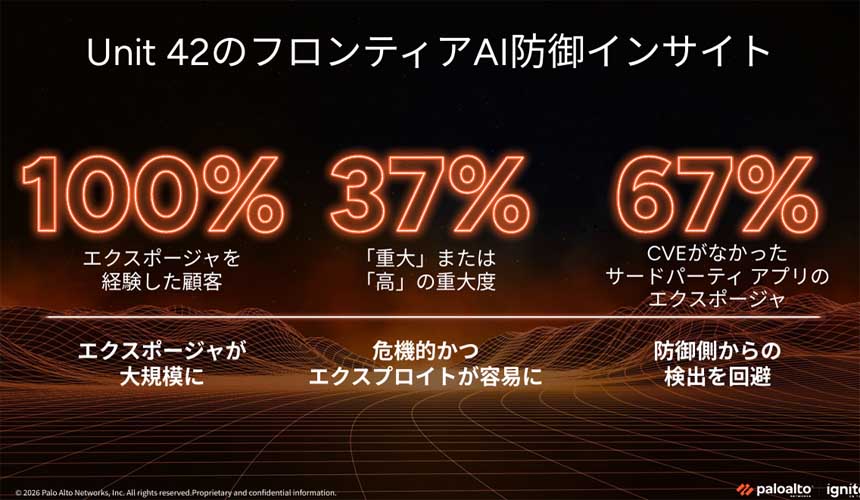
一方、この能力は防御にも利用できる。Unit 42が100社を超える初期顧客を調査したところ、発見したエクスポージャーの37%は重要度が「高」以上だった。さらに、67%は既知の脆弱性を示すCVEが存在しない、サードパーティー製アプリケーションの問題だったという。
ジェンキンス氏は、脆弱性を見つけて修正するだけでは攻撃の速度に追い付けないとして、「AI主導の脅威に対しては、包括的で同時性の高い防御が必要だ」と強調した。ネットワーク、クラウド、セキュリティ運用、アイデンティティなどの情報を統合し、攻撃の検知と対応をリアルタイムで連動させる考えだ。